การกำหนดค่า HIPAA
ดูข้อมูลเกี่ยวกับวิธีทำให้พื้นที่ทำงาน Notion ของคุณสอดคล้องกับ HIPAA และวิธีเปิดใช้งานความสอดคล้องกับ HIPAA
ข้ามไปยังคำถามที่พบบ่อยกฎหมาย Health Insurance Portability and Accountability Act (HIPAA) ของรัฐบาลกลางสหรัฐฯ ที่ตราขึ้นในปี 1996 กำหนดให้มีการคุ้มครองและบริหารจัดการข้อมูลสุขภาพที่ได้รับการคุ้มครอง (PHI) อย่างเป็นความลับ โดยหน่วยงาน เช่น ผู้ให้บริการด้านสุขภาพ แผนสุขภาพ และศูนย์บริการข้อมูลสุขภาพ รวมถึงผู้ร่วมธุรกิจ
บทความนี้ให้การกำหนดค่าผลิตภัณฑ์ที่จำเป็นแก่ผู้ใช้ เพื่อให้พื้นที่ทำงาน Notion ของตนเป็นไปตามมาตรฐาน HIPAA

หมายเหตุ: Business Associate Agreement (BAA) ของ Notion ควบคุมการคุ้มครองข้อมูลสุขภาพส่วนบุคคล (PHI) ที่จัดเก็บไว้ในบริการของ Notion ในการมีสิทธิ์ลงนามใน BAA ของ Notion คุณต้องสมัครใช้แพ็คเกจ Enterprise ของเรา
บริการเบต้าใดๆ จะไม่ได้รับความคุ้มครองภายใต้ BAA ดังนั้นจึงห้ามนำไปใช้หรือปรับใช้ในลักษณะที่มีการประมวลผลข้อมูลสุขภาพที่มีการคุ้มครอง
ในกรณีที่ข้อความใดๆ ในหน้านี้ขัดแย้งกับข้อความที่พบใน BAA ให้ยึดตาม BAA เป็นหลัก
การกำหนดค่าสนับสนุนของ Notion | |
|---|---|
การควบคุมการเข้าถึง ใช้นโยบายและขั้นตอนทางเทคนิคสำหรับระบบข้อมูลอิเล็กทรอนิกส์ที่ดูแลรักษาข้อมูลสุขภาพอิเล็กทรอนิกส์ที่ได้รับการคุ้มครอง เพื่ออนุญาตให้เข้าถึงได้เฉพาะบุคคลหรือโปรแกรมซอฟต์แวร์ที่ได้รับสิทธิ์การเข้าถึงเท่านั้น | SAML SSO ของ Notion สร้างขึ้นบนมาตรฐาน SAML 2.0 ซึ่งเชื่อมต่อ Identity Provider (IdP) และพื้นที่ทำงานของคุณเพื่อประสบการณ์การเข้าสู่ระบบที่ง่ายและปลอดภัยยิ่งขึ้น Notion รองรับการกำหนดค่าอย่างเป็นทางการสำหรับ SAML SSO กับ: Azure, Google, Gusto, Okta, OneLogin และ Rippling เริ่มใช้ SAML SSO กับ Notion โดยทำตามขั้นตอนต่อไปนี้: • ยืนยันโดเมน:หากต้องการใช้ฟีเจอร์ความปลอดภัยขั้นสูง คุณต้องยืนยันความเป็นเจ้าของโดเมนอีเมลของคุณ กระบวนการนี้เป็นแบบอัตโนมัติ โดยเพิ่มระเบียน TXT ใน DNS ของโดเมนเพื่อยืนยันความเป็นเจ้าของ • เปิดใช้งาน SAML SSO:ขั้นตอนนี้จะเปิดฟีเจอร์และตั้งค่าให้เสร็จ ดูวิธีตั้งค่า SAML SSO เพิ่มเติมได้ใน บทความนี้ • เปลี่ยนวิธีเข้าสู่ระบบเริ่มต้น:เมื่อเปิดใช้งาน SAML SSO ครั้งแรก ระบบจะตั้งวิธีเข้าสู่ระบบเริ่มต้นเป็น • เชื่อมโยงพื้นที่ทำงานเพิ่มเติม:หากคุณมีพื้นที่ทำงานมากกว่าหนึ่งแห่งที่ต้องการกำหนดค่าให้ใช้ SSO คุณสามารถ เมื่อกำหนดค่าอย่างถูกต้องแล้ว สมาชิกทุกคนที่เข้าสู่ระบบพื้นที่ทำงานของคุณจะต้องใช้โดเมนที่ได้รับการยืนยันและจะต้องได้รับการยืนยันตัวตนผ่านผู้ให้บริการข้อมูลประจำตัวของคุณ เจ้าของพื้นที่ทำงาน Enterprise สามารถข้ามขั้นตอนได้โดยใช้วิธีเข้าสู่ระบบทางเลือกในกรณีที่เกิดความไม่สำเร็จของ IdP/SAML SSO |
การระบุตัวตนผู้ใช้ที่ไม่ซ้ำกัน กำหนดชื่อและ/หรือหมายเลขที่ไม่ซ้ำกันสำหรับการระบุและติดตามตัวตนของผู้ใช้ | Notion มี SCIM API สำหรับเพิ่ม จัดการ และนำสมาชิกกับกลุ่มออก เจ้าของพื้นที่ทำงานดูคีย์ API ที่ต้องใช้ได้ที่ ดูวิธีใช้งาน SCIM API ของ Notion ล่าสุดได้ใน เอกสาร SCIM ของเรา Notion รองรับแอพพลิเคชัน SCIM อย่างเป็นทางการของ Google, Gusto, Okta, OneLogin และ Rippling |
ขั้นตอนการเข้าถึงฉุกเฉิน กำหนด (และดำเนินการตามความจำเป็น) ขั้นตอนสำหรับการเข้าถึงข้อมูลสุขภาพอิเล็กทรอนิกส์ที่ได้รับการคุ้มครองที่จำเป็นในระหว่างเหตุฉุกเฉิน | การค้นหาเนื้อหาช่วยให้เจ้าของพื้นที่ทำงานระดับ Enterprise สามารถมองเห็นเนื้อหาในพื้นที่ทำงานเพื่อปรับปรุงการกำกับดูแลและแก้ไขปัญหาการเข้าถึงหน้า การค้นหาเนื้อหาช่วยให้คุณสามารถ: สำหรับ Notion Mail และ Notion Calendar ให้เปิดใช้งาน ความสอดคล้องตามมาตรฐาน HIPAA กับ Google Workspace |
การออกจากระบบอัตโนมัติ ดำเนินการตามขั้นตอนทางอิเล็กทรอนิกส์ที่ยุติเซสชันอิเล็กทรอนิกส์หลังจากไม่มีการใช้งานตามเวลาที่กำหนดไว้ล่วงหน้า | ตั้งระยะเวลาเซสชันเอง: เซสชันของผู้ใช้ที่ได้รับการจัดการในแพ็คเกจ Enterprise มีระยะเวลาเริ่มต้น 180 วัน แต่เจ้าของพื้นที่ทำงานปรับระยะเวลาได้ตั้งแต่ 1 ชั่วโมงถึง 180 วัน บังคับออกจากระบบผู้ใช้ที่ได้รับการจัดการ: บังคับออกจากระบบสำหรับผู้ใช้แต่ละรายหรือสำหรับผู้ใช้ทุกคนในพื้นที่ทำงานพร้อมกัน บังคับรีเซ็ตรหัสผ่าน: บังคับรีเซ็ตรหัสผ่านสำหรับผู้ใช้แต่ละรายหรือสำหรับผู้ใช้ทุกคนในพื้นที่ทำงานพร้อมกัน หากคุณเพิกถอนสิทธิ์ผู้ใช้ผ่าน SCIM ผู้ใช้รายนั้นจะถูกลบออกจากพื้นที่ทำงานและเซสชันของผู้ใช้จะสิ้นสุดลง |
การควบคุมการตรวจสอบ ดำเนินการตามกลไกฮาร์ดแวร์ ซอฟต์แวร์ และ/หรือขั้นตอนที่บันทึกและตรวจสอบกิจกรรมในระบบสารสนเทศที่มีหรือใช้ข้อมูลสุขภาพอิเล็กทรอนิกส์ที่ได้รับการคุ้มครอง | เจ้าของพื้นที่ทำงานระดับองค์กรสามารถเข้าถึงบันทึกการตรวจสอบผ่าน สิ่งนี้มีประโยชน์อย่างยิ่งสำหรับการระบุปัญหาด้านความปลอดภัยที่อาจเกิดขึ้น การตรวจสอบพฤติกรรมที่น่าสงสัย และการแก้ไขปัญหาการเข้าถึง บันทึกการตรวจสอบของพื้นที่ทำงานสามารถส่งออกในรูปแบบ CSV ได้ ลูกค้าองค์กรยังสามารถใช้ การเชื่อมต่อกับพันธมิตรด้านการป้องกันการสูญหายของข้อมูล (DLP) ของเราเพื่อค้นหา จัดประเภท และปกป้องข้อมูลที่ละเอียดอ่อนใน Notion ได้ สำหรับ Notion Mail และ Notion Calendar ให้เปิดใช้งาน ความสอดคล้องตามมาตรฐาน HIPAA กับ Google Workspace |
การควบคุมความสมบูรณ์ของข้อมูล ดำเนินการตามนโยบายและขั้นตอนเพื่อปกป้องข้อมูลสุขภาพอิเล็กทรอนิกส์ที่ได้รับการคุ้มครองจากการเปลี่ยนแปลงหรือการทำลายที่ไม่เหมาะสม | ปิดการแชร์หน้าสู่สาธารณะ: ตัวเลือก แชร์ไปยังเว็บ ในเมนูแชร์จะใช้ไม่ได้กับทุกหน้าในพื้นที่ทำงานนี้ ไม่อนุญาตให้เชิญผู้ใช้ชั่วคราว: การตั้งค่านี้จะไม่ให้ใครเชิญคนภายนอกพื้นที่ทำงานเข้ามาในหน้า หากต้องการเชิญผู้ใช้ชั่วคราวตามความจำเป็น ก็ไม่ต้องเปิดการตั้งค่านี้ แต่ห้ามใช้ Notion สื่อสารกับผู้ป่วย สมาชิกแผนประกันสุขภาพ หรือครอบครัวและนายจ้างของบุคคลเหล่านั้น หากต้องการอนุญาตให้เชิญผู้ใช้ชั่วคราว เราแนะนำให้เปิด คำขอเชิญผู้ใช้ชั่วคราว เพื่อให้คำเชิญผ่านขั้นตอนการอนุมัติ และยังคงปฏิบัติตามข้อกำหนด HIPAA ไม่อนุญาตให้ย้ายหรือทำซ้ำหน้าไปที่พื้นที่ทำงานอื่น: การดำเนินการนี้จะป้องกันไม่ให้ใครก็ตามย้ายหรือทำซ้ำหน้าไปยังพื้นที่ทำงานอื่นผ่านการดำเนินการ ย้ายไปที่ หรือ ทำซ้ำ ไม่อนุญาตให้ส่งออก: การดำเนินการนี้จะป้องกันไม่ให้ใครก็ตามส่งออกเป็น Markdown, CSV หรือ PDF ไม่อนุญาตให้สร้างพื้นที่ทำงาน: การตั้งค่านี้จะไม่ให้ใครสร้างพื้นที่ทำงานใหม่โดยไม่ได้รับอนุมัติ ปิดใช้งานหรือกำหนดรายการส่วนขยายของบุคคลที่สามที่อนุญาต: การดำเนินการนี้จะป้องกันไม่ให้ใครก็ตามเพิ่มส่วนขยายของบุคคลที่สามที่ไม่ได้รับการอนุมัติไปยังพื้นที่ทำงาน Notion ของคุณ ปิดการเข้าถึงพื้นที่ทำงานภายนอก: การตั้งค่านี้จะไม่ให้ผู้ใช้ที่ได้รับการจัดการเข้าร่วมหรือเข้าถึงพื้นที่ทำงานนอกองค์กร สำหรับ Notion Mail และ Notion Calendar ให้เปิดใช้งาน ความสอดคล้องตามมาตรฐาน HIPAA กับ Google Workspace |
การตรวจสอบความถูกต้องของบุคคลหรือนิติบุคคล ดำเนินการตามขั้นตอนเพื่อตรวจสอบว่าบุคคลหรือนิติบุคคลที่ต้องการเข้าถึงข้อมูลสุขภาพอิเล็กทรอนิกส์ที่ได้รับการคุ้มครองนั้นเป็นบุคคลหรือนิติบุคคลตามที่อ้างจริง | ปิดใช้งานการเปลี่ยนแปลงโพรไฟล์: การดำเนินการนี้จะป้องกันไม่ให้ผู้ใช้ที่ได้รับการจัดการเปลี่ยนข้อมูลโพรไฟล์ของตนเองเพื่อหลีกเลี่ยงการแอบอ้างบุคคลอื่น การจัดการโดเมน: โดเมนในที่นี้คือโดเมนอีเมลที่เชื่อมโยงกับบัญชี Notion เจ้าของพื้นที่ทำงานยืนยันความเป็นเจ้าของโดเมนเพื่อเข้าถึงการตั้งค่าการจัดการโดเมนได้ ไม่อนุญาตให้เชิญผู้ใช้ชั่วคราว: การตั้งค่านี้จะไม่ให้ใครเชิญคนภายนอกพื้นที่ทำงานเข้ามาในหน้า หากต้องการเชิญผู้ใช้ชั่วคราวตามความจำเป็น ก็ไม่ต้องเปิดการตั้งค่านี้ แต่ห้ามใช้ Notion สื่อสารกับผู้ป่วย สมาชิกแผนประกันสุขภาพ หรือครอบครัวและนายจ้างของบุคคลเหล่านั้น หากต้องการอนุญาตให้เชิญผู้ใช้ชั่วคราว เราแนะนำให้เปิด คำขอเชิญผู้ใช้ชั่วคราว เพื่อให้คำเชิญผ่านขั้นตอนการอนุมัติ และยังคงปฏิบัติตามข้อกำหนด HIPAA ระงับหรือลบบัญชีผู้ใช้ที่ได้รับการจัดการ: ระงับหรือลบบัญชีผู้ใช้ที่ได้รับการจัดการจากแดชบอร์ดการจัดการผู้ใช้ ปิดการลบบัญชีผู้ใช้ที่ได้รับการจัดการ: ไม่ให้ผู้ใช้ที่ได้รับการจัดการลบบัญชีของตนเอง |
การเก็บรักษาและการกำจัดข้อมูล ดำเนินการตามนโยบายและขั้นตอนเพื่อจัดการกับการกำจัดขั้นสุดท้ายของ PHI อิเล็กทรอนิกส์ และ/หรือฮาร์ดแวร์หรือสื่ออิเล็กทรอนิกส์ที่จัดเก็บข้อมูลดังกล่าว | การตั้งค่าการเก็บรักษาข้อมูลแบบกำหนดเอง ช่วยให้เจ้าของพื้นที่ทำงาน Enterprise สามารถควบคุมได้ว่าหน้าของผู้ใช้จะถูกลบออกจาก ถังขยะ เมื่อใด และสามารถเก็บรักษาไว้ได้นานเท่าใดหลังจากนั้น เรามีการสำรองฐานข้อมูลไว้ ซึ่งจะช่วยให้คืนค่าเนื้อหาของคุณในช่วง 30 วันที่ผ่านมาได้หากคุณต้องการ สำหรับ Notion Mail และ Notion Calendar ให้เปิดใช้งาน ความสอดคล้องตามมาตรฐาน HIPAA กับ Google Workspace |
ความปลอดภัยในการส่งข้อมูล ใช้มาตรการรักษาความปลอดภัยทางเทคนิคเพื่อป้องกันการเข้าถึง | การเข้ารหัสข้อมูลที่จัดเก็บ: ข้อมูลลูกค้าจะถูกเข้ารหัสในขณะจัดเก็บโดยใช้ AES-256 ข้อมูลลูกค้าจะถูกเข้ารหัสเมื่ออยู่บนเครือข่ายภายในของ Notion ในขณะจัดเก็บในระบบคลาวด์ ตารางฐานข้อมูล และการสำรองข้อมูล การเข้ารหัสข้อมูลระหว่างรับส่ง: ข้อมูลที่ส่งระหว่างรับส่งจะถูกเข้ารหัสโดยใช้ TLS 1.2 หรือสูงกว่า |
หมายเหตุ: เจ้าของพื้นที่ทำงาน Enterprise สามารถข้ามขั้นตอนได้โดยใช้วิธีเข้าสู่ระบบทางเลือกในกรณีที่ IdP/SAML SSO ไม่สำเร็จ
เพื่อเปิดใช้งานการปฏิบัติตามข้อกำหนด HIPAA สำหรับพื้นที่ทำงานของคุณ:
ไปที่
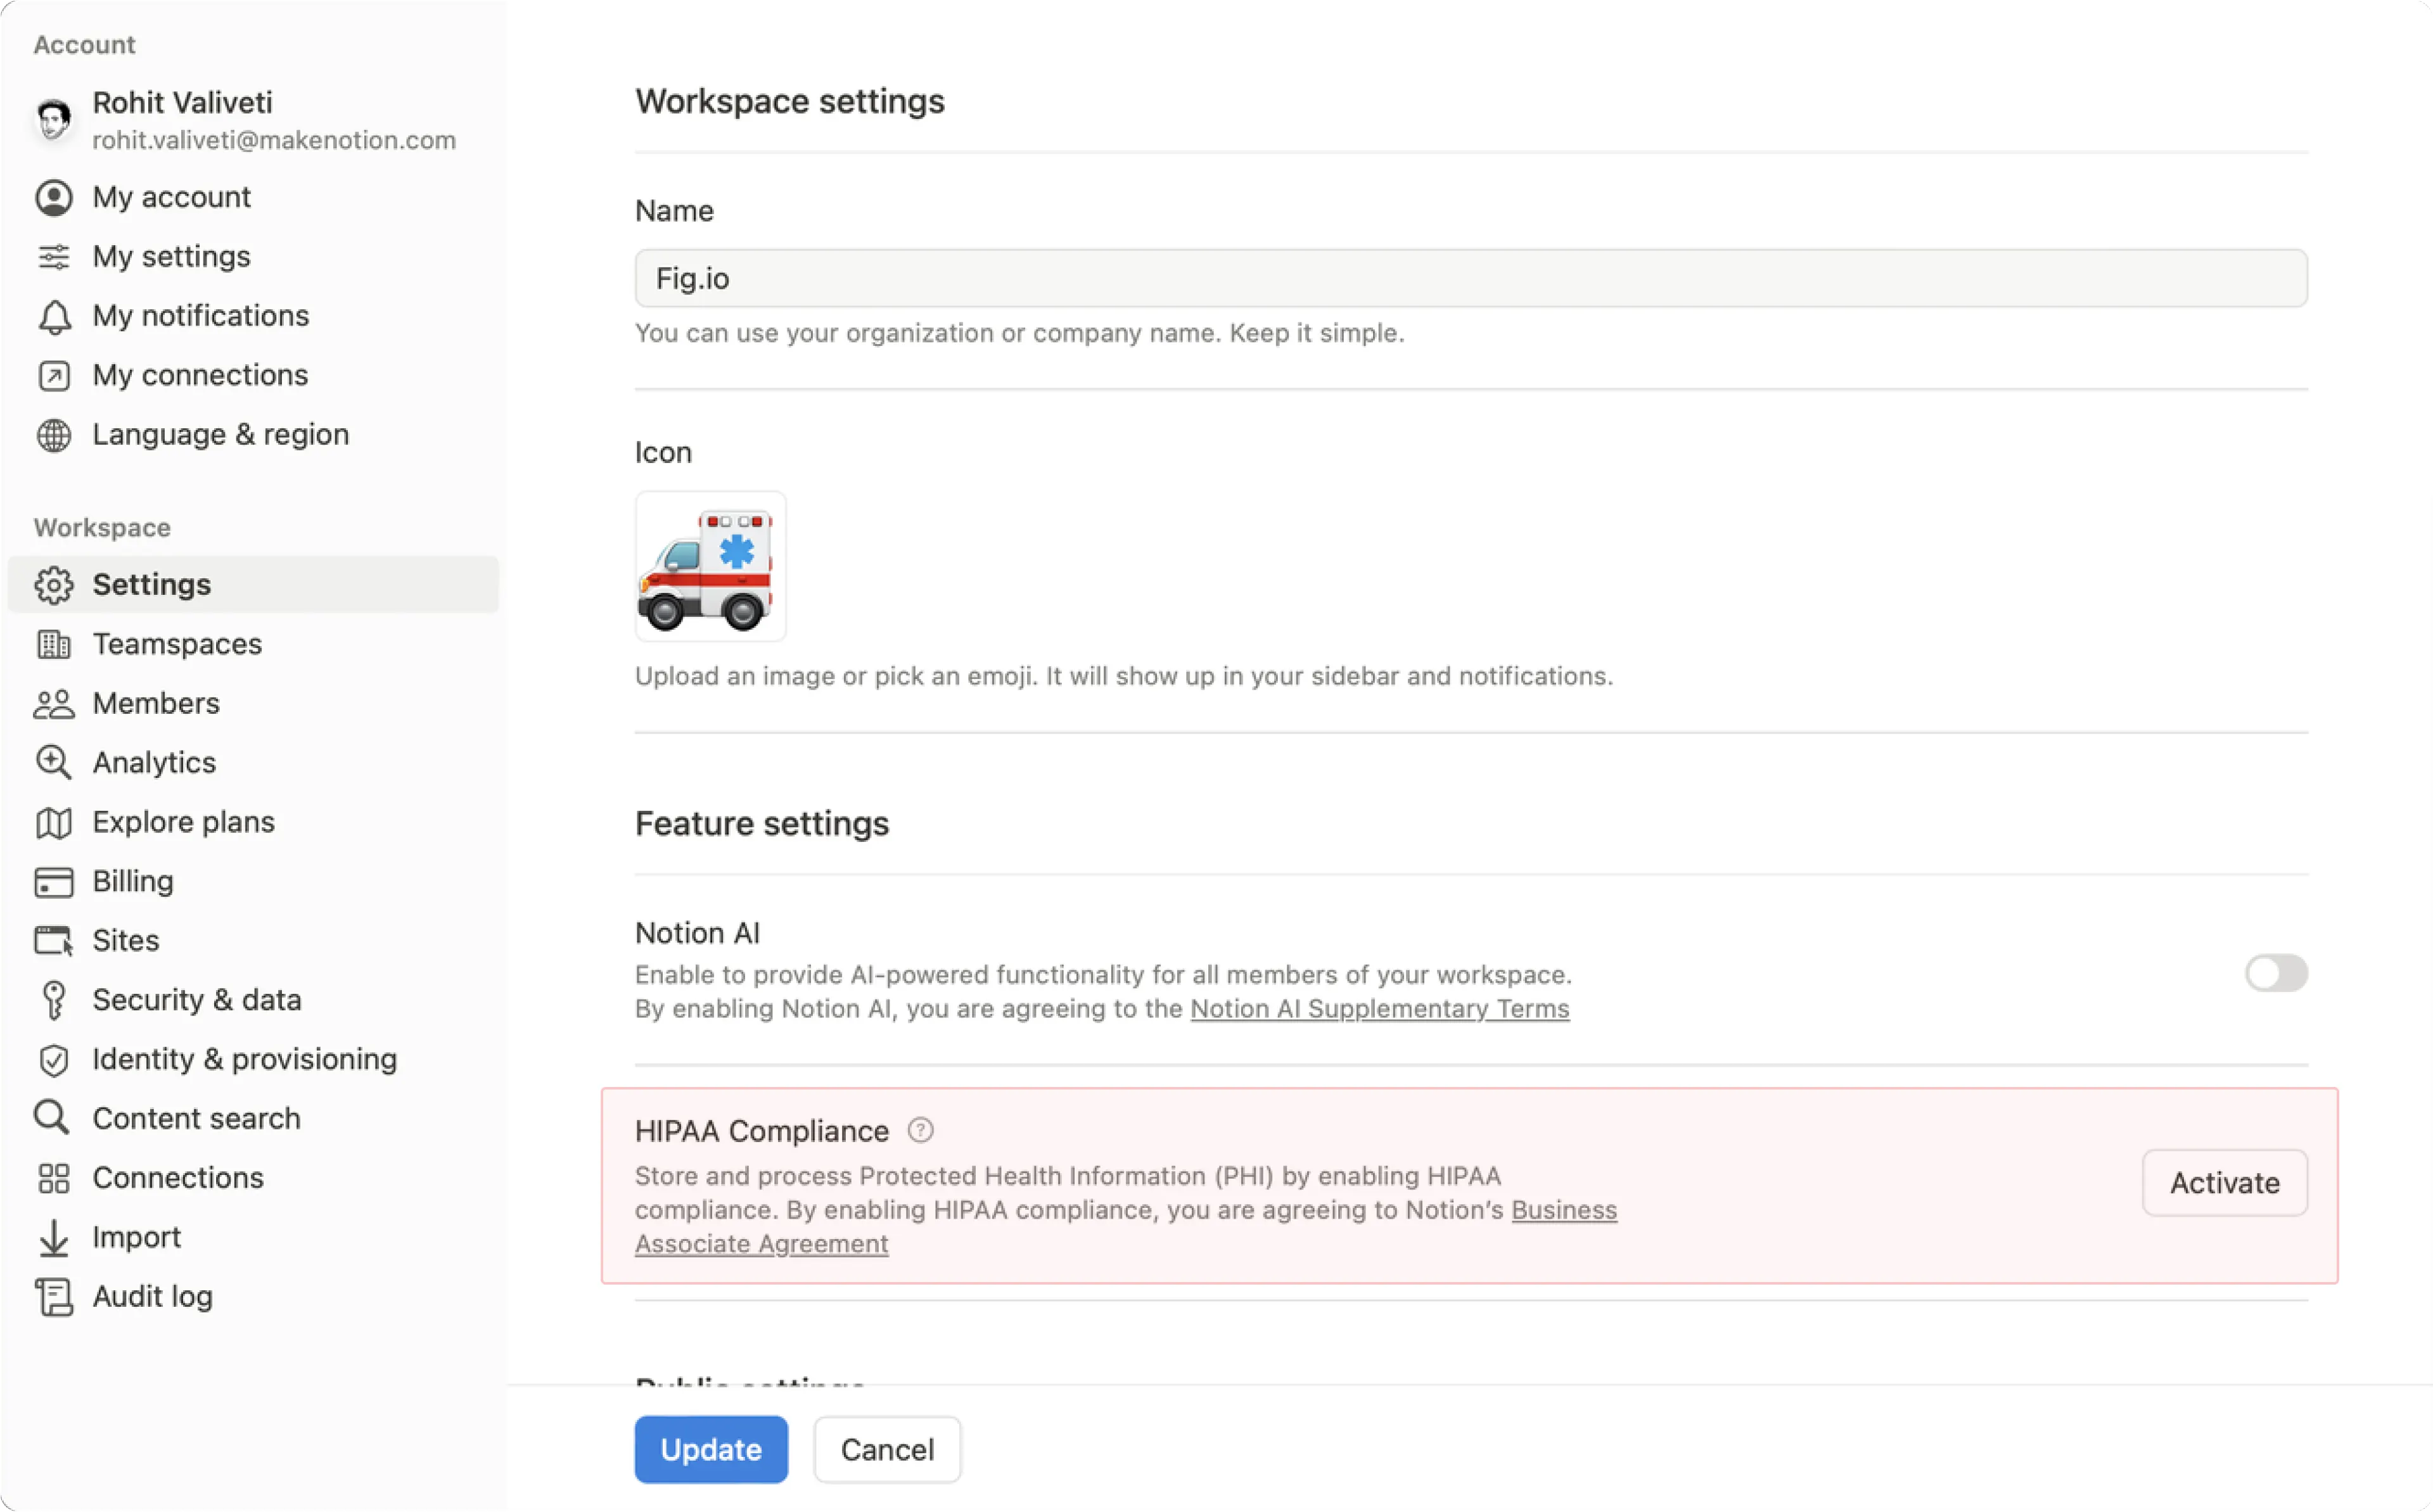
การตั้งค่าในแถบด้านข้างของคุณ →การตั้งค่าพื้นที่ทำงาน→การปฏิบัติตามข้อกำหนด HIPAA→เปิดใช้งานหน้าต่างจะปรากฏขึ้นเพื่อให้คุณอ่าน BAA ฉบับเต็มที่ลงนามแล้วก่อนที่คุณจะเลือก
ยอมรับเมื่อคุณยอมรับแล้ว คุณจะเห็นการยืนยันว่าการปฏิบัติตามข้อกำหนด HIPAA ได้รับการเปิดใช้งานแล้ว และคุณจะได้รับอีเมลยืนยันว่าพื้นที่ทำงานของคุณได้ยอมรับ BAA ของ HIPAA แล้ว
หากคุณต้องการปิดการใช้งานการปฏิบัติตามข้อกำหนด HIPAA สำหรับพื้นที่ทำงานของคุณ:
ไปที่
การตั้งค่าในแถบด้านข้างของคุณ →การตั้งค่าพื้นที่ทำงาน→การปฏิบัติตามข้อกำหนด HIPAA→ปิดใช้งานในหน้าต่างที่ปรากฏขึ้น ให้เลือก
ปิดใช้งานเมื่อคุณยอมรับแล้ว คุณจะเห็นการยืนยันว่าการปฏิบัติตามข้อกำหนด HIPAA ถูกปิดใช้งานแล้ว ซึ่งหมายความว่าคุณจะไม่สามารถจัดเก็บข้อมูลสุขภาพส่วนบุคคล (PHI) ในพื้นที่ทำงาน Notion ของคุณได้อีกต่อไป และคุณจะได้รับอีเมลยืนยันด้วยเช่นกัน
คำถามที่พบบ่อย
ค่าใช้จ่ายในการเปิดใช้งานการปฏิบัติตามข้อกำหนด HIPAA คือเท่าใด?
ค่าใช้จ่ายในการเปิดใช้งานการปฏิบัติตามข้อกำหนด HIPAA คือเท่าใด?
การปฏิบัติตามข้อกำหนด HIPAA มีให้บริการฟรีสำหรับลูกค้าในแพ็คเกจ Enterprise
ลูกค้าต้องตกลงตามข้อตกลงคู่สัญญาทางธุรกิจ (Business Associate Agreement) ของ Notion และใช้งาน Notion ในลักษณะที่สอดคล้องกับ HIPAA, BAA และคู่มือการกำหนดค่าผลิตภัณฑ์ HIPAA
ข้อจำกัดของผลิตภัณฑ์ในการเปิดใช้งานการปฏิบัติตามข้อกำหนด HIPAA มีอะไรบ้าง?
ข้อจำกัดของผลิตภัณฑ์ในการเปิดใช้งานการปฏิบัติตามข้อกำหนด HIPAA มีอะไรบ้าง?
ห้ามใช้ Notion เพื่อสื่อสารกับผู้ป่วย, สมาชิกของแผน, ครอบครัว หรือ นายจ้าง
ผู้ใช้ห้ามใส่ PHI ในฟิลด์หรือฟังก์ชันการทำงานใดๆ ต่อไปนี้:
ชื่อพื้นที่ทำงานหรือองค์กร
ชื่อพื้นที่ทำงานของทีม
ชื่อไฟล์
บัญชี/โพรไฟล์ผู้ใช้
ชื่อกลุ่มผู้ใช้
คำขอรับการสนับสนุนและไฟล์แนบในคำขอรับการสนับสนุนต้องไม่มี PHI ใดๆ
บริการเบต้าใดๆ จะไม่ได้รับความคุ้มครองภายใต้ BAA ดังนั้นจึงห้ามนำไปใช้หรือปรับใช้ในลักษณะที่มีการประมวลผลข้อมูลสุขภาพที่มีการคุ้มครอง
การเชื่อมต่อจะยังคงใช้งานได้หรือไม่?
การเชื่อมต่อจะยังคงใช้งานได้หรือไม่?
ใช่ แอพที่เปิดใช้งานไว้ก่อนหน้านี้จะยังคงใช้ได้ ผู้ดูแลควรตรวจสอบการเชื่อมต่อที่มีอยู่เพื่อยืนยันความสอดคล้องกับข้อกำหนด และสามารถเลือกปิดการเพิ่มการเชื่อมต่อใหม่ที่ไม่ได้อยู่ในรายการที่อนุญาตได้